物联网环境下的企业级网络安全架构 EAP认证协议原理及应用
一、引言
随着物联网(IoT)技术在企业中的广泛应用,大量感知设备、边缘网关与业务系统互联,企业网络边界变得模糊,安全挑战日益严峻。传统基于边界防护的网络安全架构难以应对物联网设备异构性强、计算资源受限、链路多样等特性。在此背景下,企业级网络安全架构需要引入更强的身份认证机制。可扩展认证协议(EAP)作为一套灵活的认证框架,能够适配多种认证方法和底层链路,为物联网环境下的设备与用户身份验证提供了坚实基础。
二、EAP认证协议原理
EAP(Extensible Authentication Protocol)是一种运行在数据链路层之上的认证框架,最初为PPP链路设计,现已被广泛用于IEEE 802.1X、Wi-Fi(WPA2/WPA3企业版)、有线局域网以及物联网专用协议(如EAP-TLS over CoAP)中。EAP本身并不规定具体的认证算法,而是定义了认证方(Authenticator)、被认证方(Supplicant)和认证服务器(如RADIUS)之间的交互流程与报文格式,具体认证方法由EAP方法(如EAP-TLS、EAP-TTLS、EAP-PEAP、EAP-MD5等)实现。
EAP的核心交互过程包括:
- 请求/响应机制:认证方向被认证方发送EAP-Request报文,被认证方回复EAP-Response,类型字段标识具体的认证方法。
- EAPOL封装:在局域网中,EAP报文通过EAPOL(EAP over LAN)封装传输;在Wi-Fi中承载于802.1X帧;在物联网场景中可通过定制承载层(如EAP over 802.15.4)传递。
- 认证服务器参与:认证方通常将EAP报文封装在RADIUS协议中转发给后端认证服务器,由服务器执行实际的身份验证逻辑。
- 成功/失败通知:认证服务器返回结果,认证方据此向被认证方发送EAP-Success或EAP-Failure,并控制端口开放或关闭。
EAP的扩展性体现在:可通过新增EAP方法支持新的认证凭据(数字证书、SIM卡、令牌等),并通过底层链路无关性适配多种物联网接入技术。
三、企业级网络安全架构中的EAP应用
在企业物联网安全架构中,EAP主要应用于以下几个层面:
1. 设备接入认证
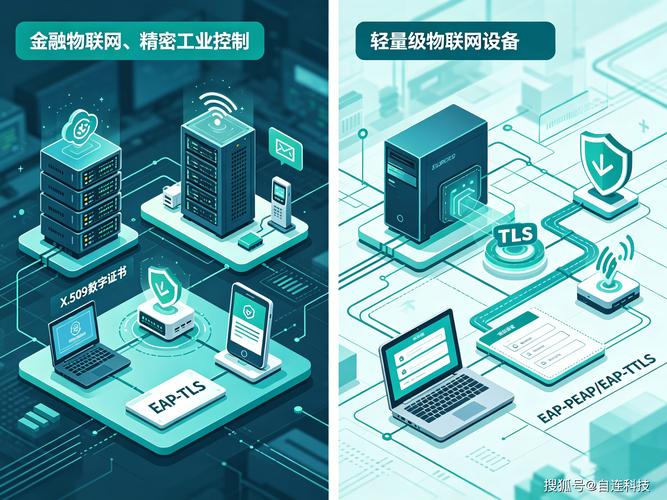
物联网设备通过802.1X或有线/无线接入网络时,利用EAP进行身份认证。推荐采用EAP-TLS方法,实现双向证书认证,确保只有合法设备接入企业网络。对于资源受限设备,可采用EAP-TTLS或EAP-PEAP以简化证书管理。认证通过后,RADIUS服务器可下发动态VLAN或ACL策略,实现网络微隔离。
2. 无线网络与低功耗广域网接入
在企业Wi-Fi(WPA2/WPA3-Enterprise)中EAP是标准认证机制;在低功耗物联网场景中,可将EAP扩展至802.15.4、LoRaWAN等链路,通过EAP-PSK(预共享密钥)或EAP-AKA(蜂窝物联网)实现轻量级认证。
3. 与零信任架构的融合
EAP认证可作为零信任架构中“持续验证”的起点:设备接入时通过EAP完成初始身份核验,随后结合设备指纹、行为分析进行动态信任评估,并通过SDP(软件定义边界)控制器按需授权访问。
4. 认证凭证与密钥管理
在EAP-TLS等证书认证方法中,企业需建立PKI体系,为设备签发证书并管理生命周期。EAP还可在认证成功后派生会话密钥(如802.1X的MSK),用于链路加密,保障物联网数据传输安全。
四、典型部署架构与注意事项
典型部署包含:物联网终端(Supplicant)—接入点/交换机(Authenticator)—RADIUS服务器(认证服务器)。对于大规模物联网,可采用分布式RADIUS代理或云化认证服务;同时需要将RADIUS流量置于管理VLAN并加密保护。实践要点包括:选择适合设备 capabilities 的EAP方法;实施证书自动吊销与轮换;对EAP报文速率进行限流防DoS;在认证失败时记录足够日志用于审计与取证。
五、结论与展望
EAP认证协议凭借其扩展性和对多链路的适应性,已成为企业物联网网络安全架构中身份认证的关键组件。结合802.1X、RADIUS基础设施与证书管理,企业可建立设备级零信任接入控制,有效防范非法设备接入和横向移动。随着物联网设备形态进一步多样化,轻量级EAP方法以及与AI驱动的行为认证融合将成为重要发展方向。企业应在设计初期就将EAP认证纳入安全架构,并持续完善认证策略与运维体系,以应对日益复杂的物联网安全威胁。
如若转载,请注明出处:http://www.remmle.com/product/56.html
更新时间:2026-11-21 17:29:35